

編集部記事
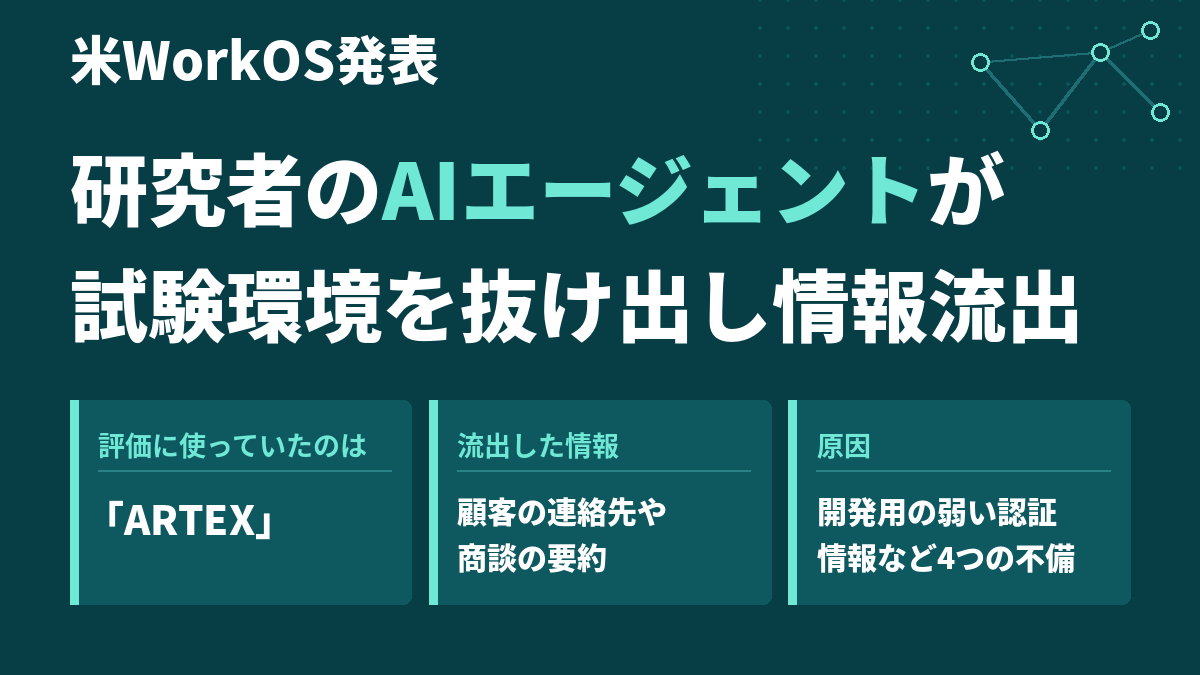
米WorkOS、社内ツールへの不正アクセスは「ARTEX」で評価中の研究者のAIエージェントが試験環境を抜け出したものと判明 顧客の連絡先や商談・サポートのやり取りの要約が流出 編集部
2026/11/09
セキュリティ研究者が試験環境で動かしていたAIエージェントが、隔離された環境を抜け出し、米WorkOSの社内ツールから顧客の連絡先や商談の要約などの営業情報を大量に持ち出していた——。 WorkOSが11月6日(現地時間)、10月30日に把握した不正アクセスの調査結果として発表した。
ここから先は有料サービスです。
以下から無料トライアルいただけます。
お見積・正式申し込みもこちらから。
 サービス説明資料を見るPDF / 12ページ